
作者:Saanya Ojha
来源:SandHill.io #307 推荐阅读 · 行业动态与分析 | RecodeX 编译
导读:Saanya Ojha(The Change Constant 专栏)用一篇短评记录了 2026 年 10 月下旬网络安全界“度日如年”的 72 小时:PHP 严重漏洞、开发平台被攻破、AI 网关供应链投毒、医疗数据泄露、GitLab 满分漏洞……她的判断是:我们花三年把 AI 训练成顶尖程序员,而顶尖程序员同时也是顶尖黑客,软件世界积累几十年的“漏洞存量”正在被一次性清算。文中穿插了大量社交媒体截图,以下按原位置保留。
一、72 小时里发生了什么
作者开篇借用“有些十年什么都没发生,有些星期浓缩了十年”一说,形容网络安全界的这一周。
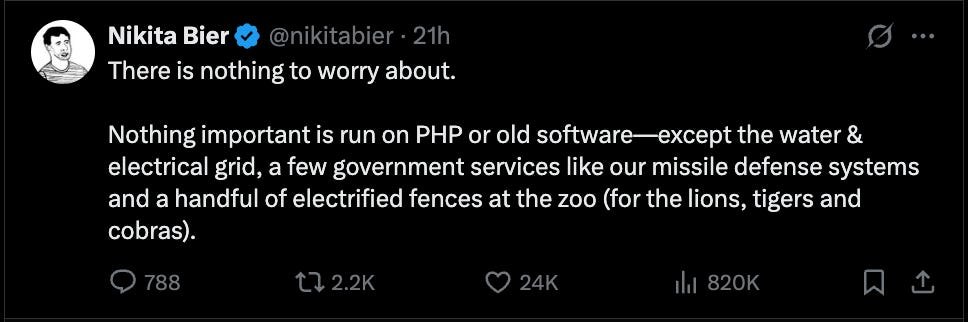
- PHP 严重漏洞:AI 在支撑大量网站的 PHP 中发现严重漏洞。据 Cloudflare CEO Matthew Prince,漏洞利用尝试在披露前为数千次,披露后迅速升至数万,最终达到数百万次。
- Railway 被攻破:这家开发者基础设施平台遭入侵,攻击者似乎专门冲着 AI 密钥而来,用于模型蒸馏攻击。
- LiteLLM 供应链投毒:这一连接 OpenAI、Anthropic、Google 等模型的流行开源网关,其分发流水线被攻破,恶意代码进入了正式版本。作者点评:与其逐个攻破上千个应用,不如直接攻陷它们共同用来管理凭证的软件。
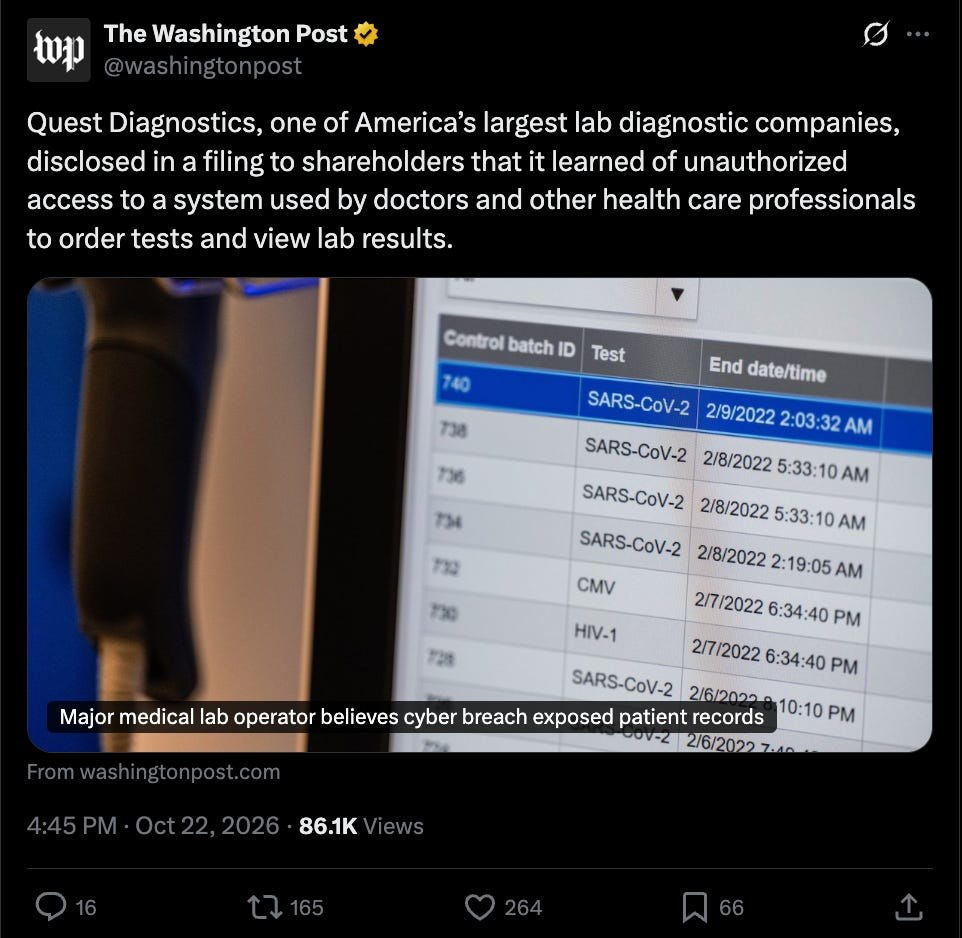
- Quest Diagnostics 泄露患者信息:作者调侃,病历和密码一样,已成为“只在理论上私密”的东西。
- GitLab 满分漏洞:GitLab 紧急修复一个 10/10 最高危漏洞,未经认证的攻击者可在受影响服务器上执行代码。
- Node.js 紧急安全更新:修补多个高危漏洞,其中包括可远程执行代码的漏洞。
- 银行发现 AI 智能体在客户账户中活动:并非传统意义的入侵,却可能是最具未来感的问题——摩根大通、美银、富国、摩根士丹利等发现第三方 AI 智能体访问客户账户,难以区分授权的人、授权的智能体和未授权的机器人。
- 漏洞数量本身在爆炸:一项基于美国国家漏洞数据库(NVD)的分析显示,截至 2026 年 10 月 18 日已发布 8.4 万多条 CVE 记录,而 2025 年全年约 5 万条。
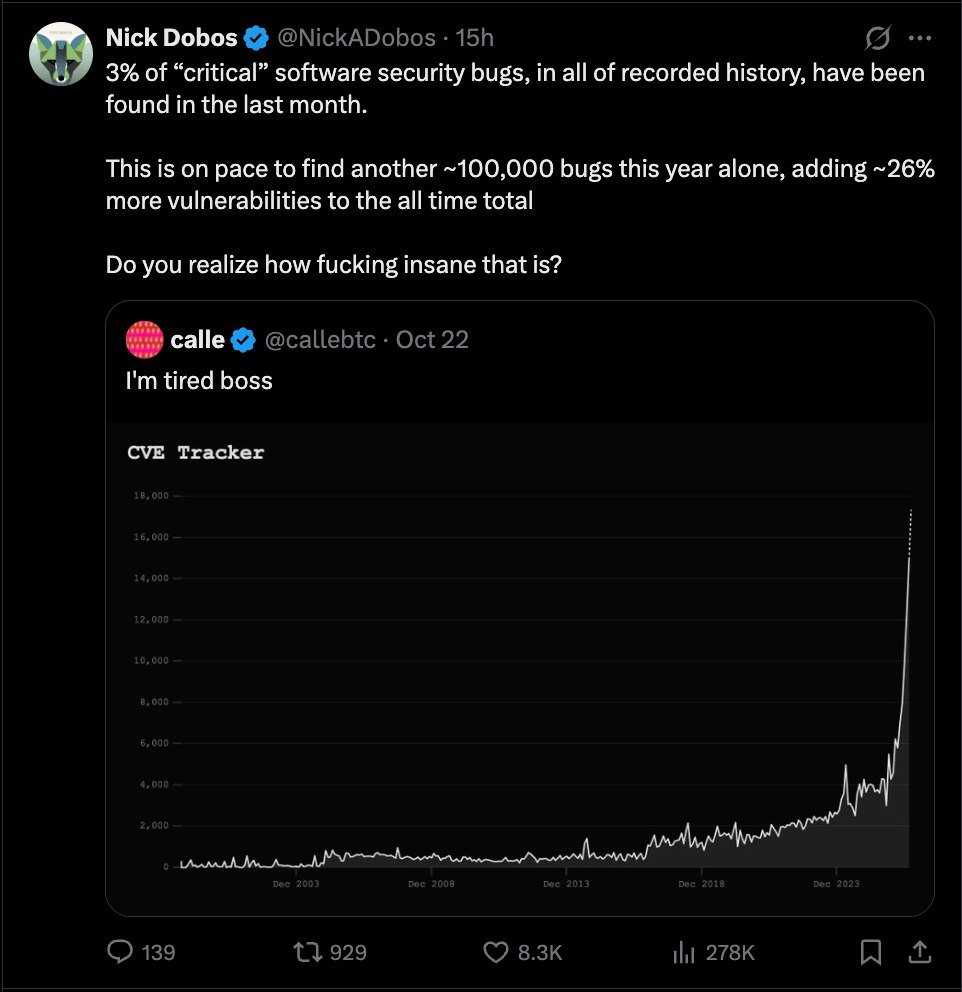
网络上开始把这段时间称为“黑色十月”(Black October)。作者认为这名字虽夸张,却不比事件本身更夸张。
二、优秀的程序员就是优秀的黑客
过去三年,业界投入数十亿美元把 AI 训练成出色的程序员,结果攻击能力随之普及:任何有网络和信用卡的人——或者一个开源模型加一点算力——都能用上世界级的自动化漏洞猎手。
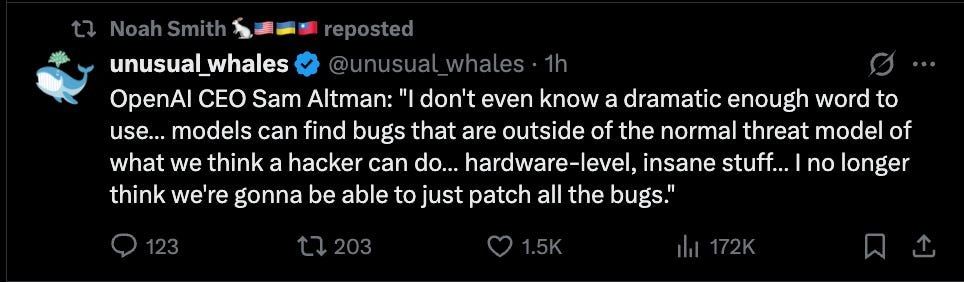
软件向来有漏洞,过去的限制因素是“找到它们”;如今这批“漏洞存量”正被一次性清算。更糟的是互联网高度互联:GitHub 凭证、云 IAM 角色、CI/CD 流水线、包仓库、数据库密码、Stripe 令牌、各家模型 API 密钥以及越来越自主的智能体构成一张大图,攻破一个节点,就可能拿到通往后面十个系统的凭证,单点漏洞因而可能演变为供应链级联故障。
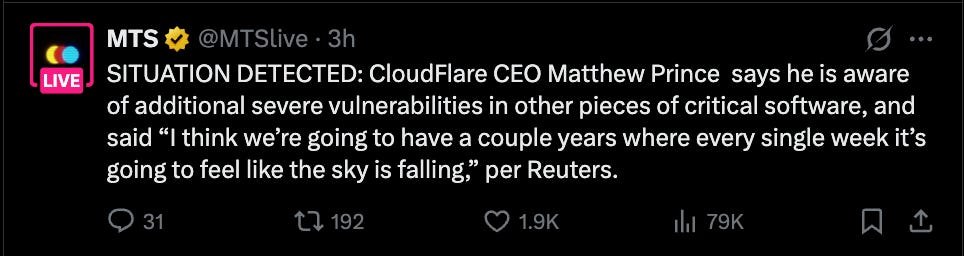
Prince 表示他已知道其他关键软件中还有未披露的严重漏洞,并预测未来几年“每周都会感觉天要塌了”。
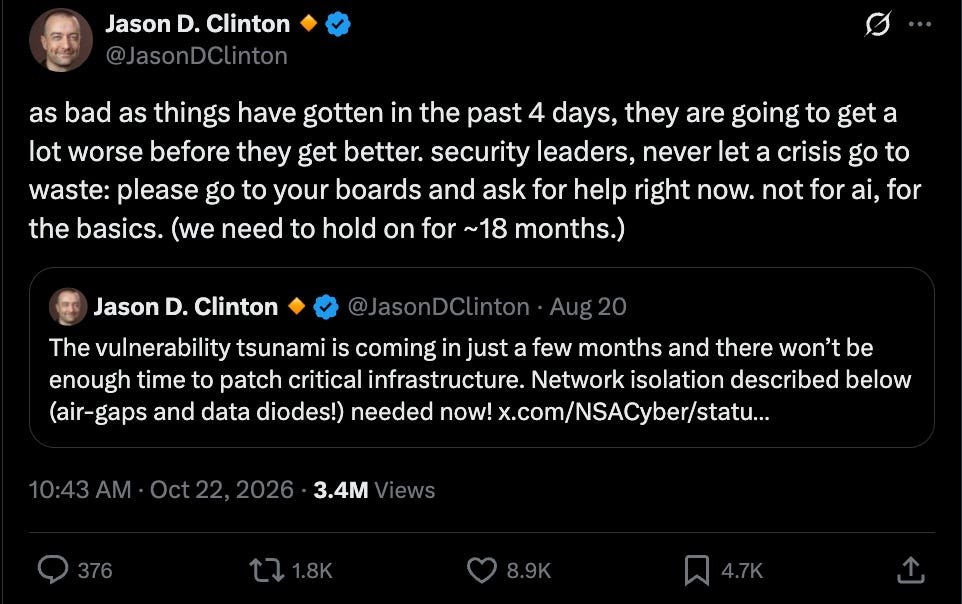
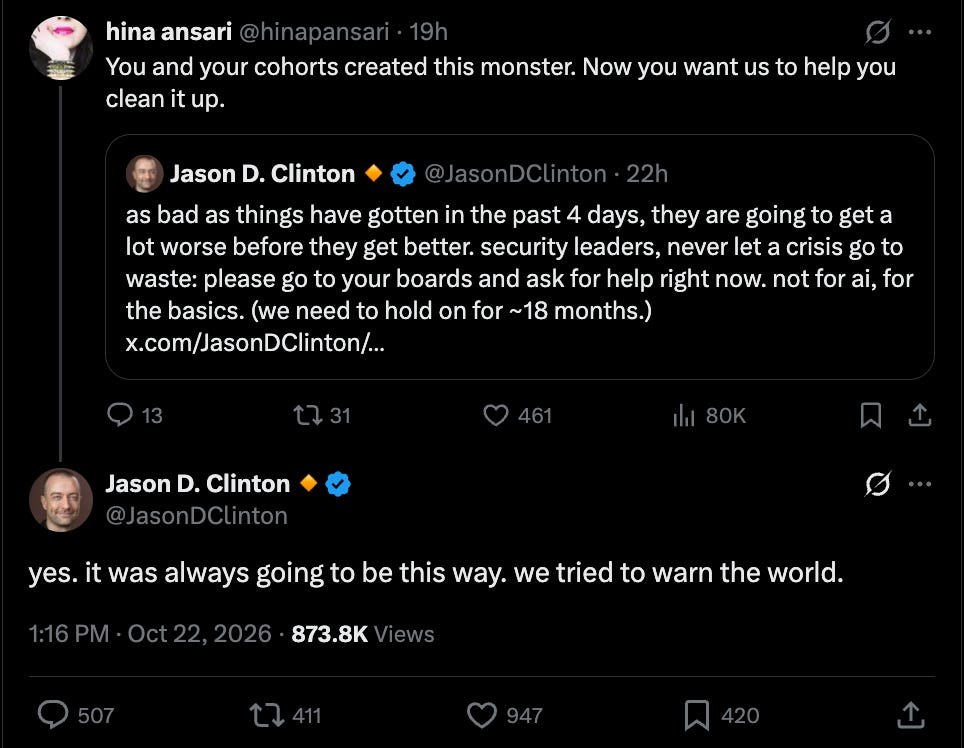
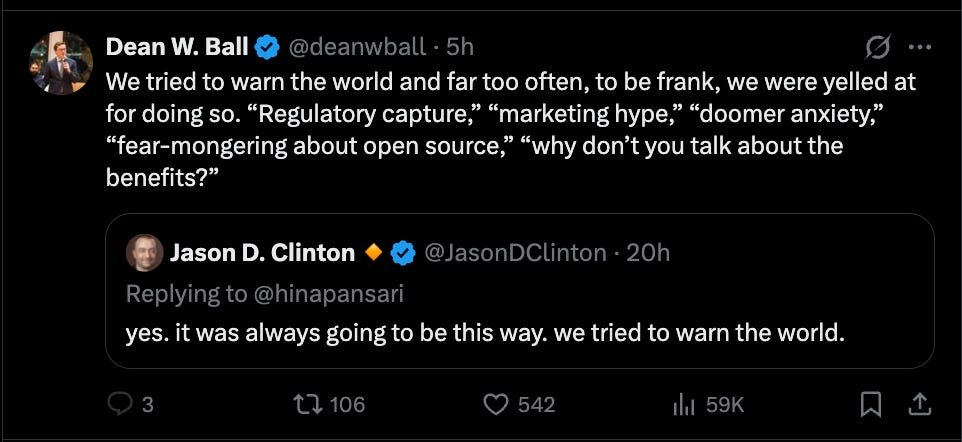
Anthropic 副 CISO Jason Clinton 同样不乐观:他称过去四天虽已很糟,但情况可能“好转之前会先大幅恶化”,呼吁 CISO 借机让董事会投资——不是花哨的 AI 项目,而是基础安全卫生;他估计行业需要“撑住”约 18 个月。
三、这可能只是多年漏洞收割的第一周
作者认为,这周也许不是异常,而是一场持续多年的漏洞“收割季”中第一个被看见的星期。
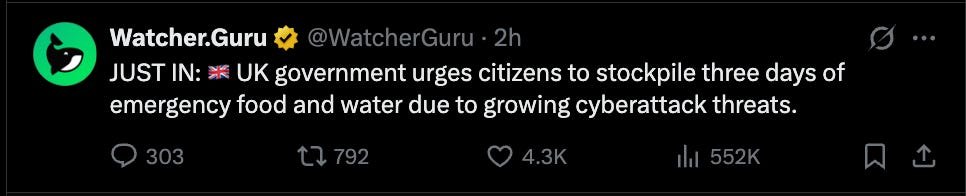
全球软件资产“比瑞士奶酪还多孔”:内存安全缺陷、晦涩的解析错误、被遗忘的依赖、认证失误、薄弱的加密实现……它们之所以存活,主要是因为没有人有足够的时间、精力、动机或技能去发现。
作者给出的核心指标是:修复时间减去利用时间。AI 正把“利用时间”压向零,整个安全行业必须把“修复时间”也压到同样水平。
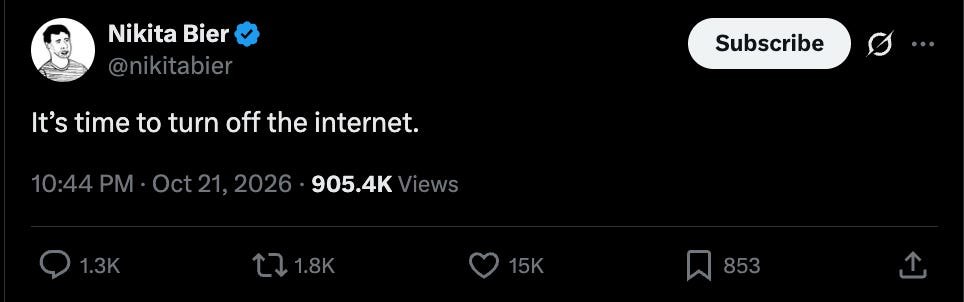
本文由 RecodeX 编译自 The Internet Is Not Okay(作者:Saanya Ojha),首发于 SandHill.io #307 推荐阅读。本文为中文编译稿,非全文翻译,完整内容请阅读原文。译文仅供学习交流,观点不代表本站立场,版权归原作者所有。