
Anatsa 银行木马程序再次通过伪装成 PDF 阅读器的应用程序潜入 Google Play,该应用下载量已超过 5 万次。
恶意软件在安装应用后会立即在设备上激活,追踪用户启动的北美银行应用,并向其展示覆盖界面,从而获取账户访问权限、记录键盘输入或自动执行交易。
Threat Fabric 研究人员发现最新攻击活动并向谷歌报告称,当用户打开目标应用时,Anatsa 会显示虚假信息,谎称银行系统将进行例行维护。
该通知会覆盖在银行应用界面上方,既掩盖了后台运行的恶意软件活动,又阻止受害者联系银行或检查账户是否存在未经授权的交易。
Threat Fabric 多年来持续追踪 Google Play 上的 Anatsa 恶意软件,已发现多起通过伪造或植入木马的实用工具及生产力应用进行渗透的案例。
2021 年 11 月曝光的恶意活动实现了 30 万次下载 ,2023 年 6 月披露的另一起事件达到 3 万次下载 ,而 2024 年 2 月公开的最新案例则累计 15 万次下载 。
2024 年 5 月,移动安全公司 Zscaler 报告称,Anatsa 恶意软件再次成功渗透安卓官方应用商店,两款伪装成 PDF 阅读器和二维码扫描器的应用合计获得 7 万次下载 。
Threat Fabric 此次在 Google Play 发现的 Anatsa 恶意应用名为”Document Viewer – File Reader”,开发者账号显示为”Hybrid Cars Simulator, Drift & Racing”。
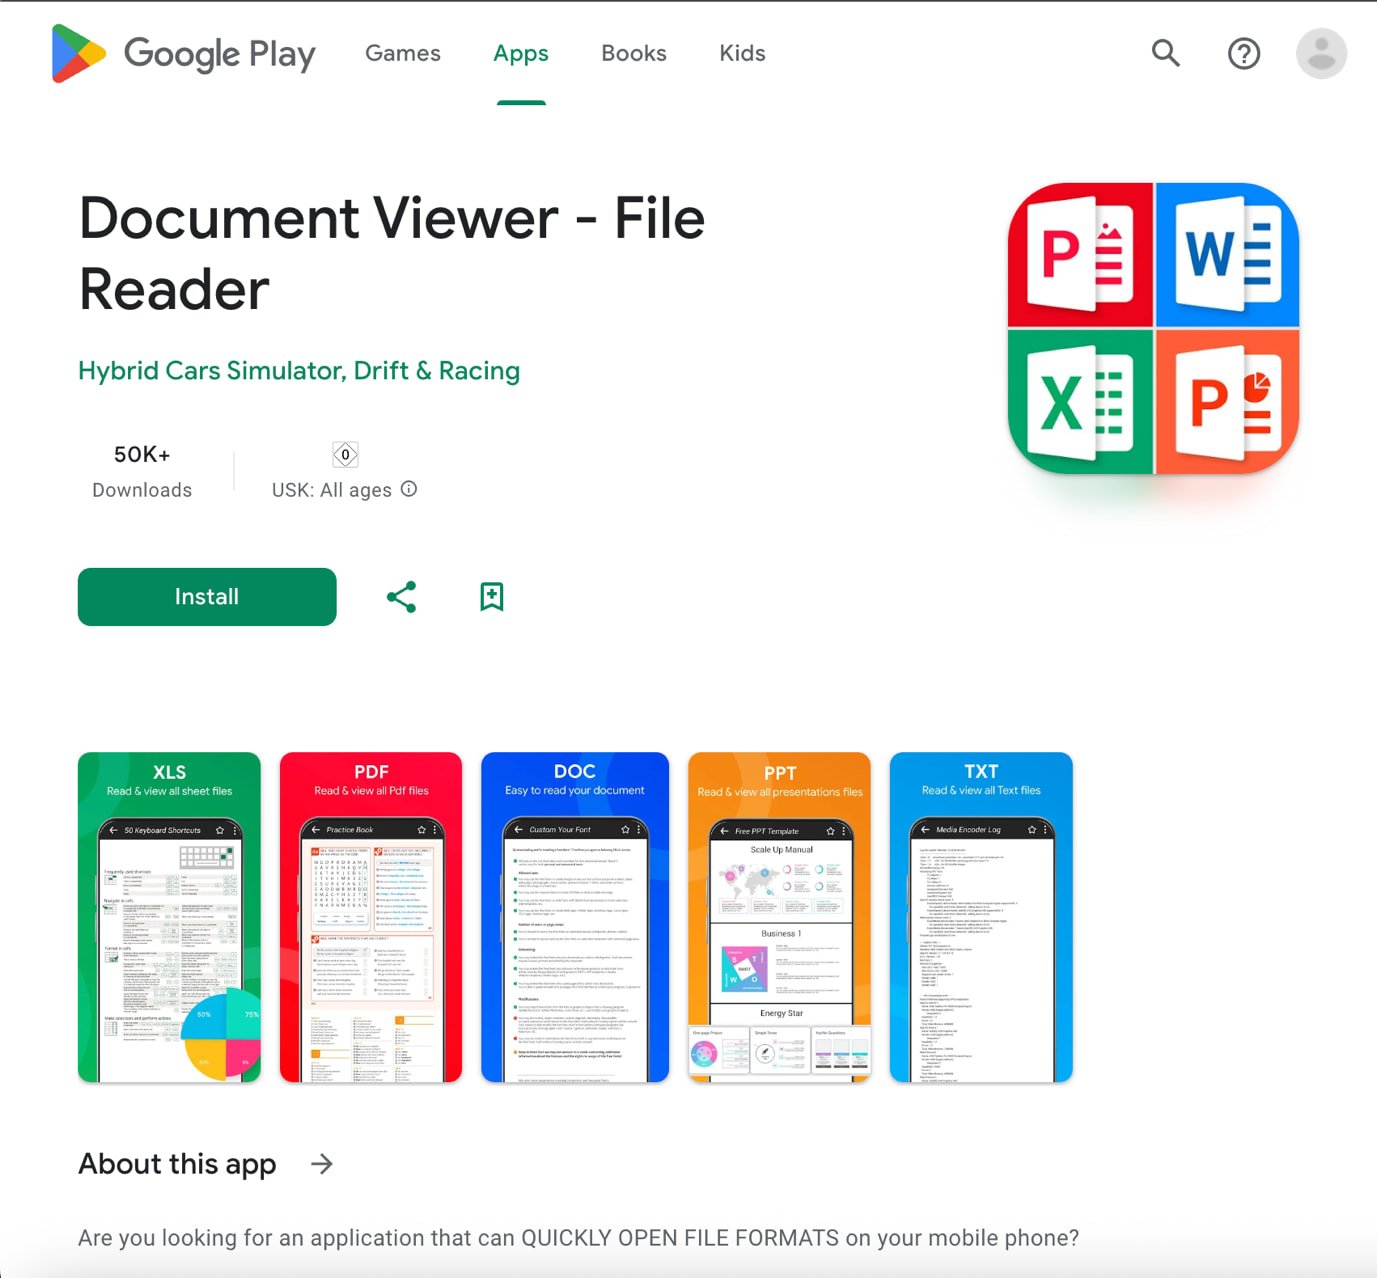
来源:ThreatFabric
研究人员指出,这款应用延续了 Anatsa 运营方在以往案例中惯用的隐蔽策略——即在积累足够用户基数前保持应用”清白”。
当应用获得足够人气后,攻击者会通过更新推送恶意代码,从远程服务器获取 Anatsa 有效载荷并作为独立应用安装。
随后 Anatsa 会连接至命令控制服务器(C2),接收需要在受感染设备上监控的特定应用列表。
最新版本的 Anatsa 应用在 6 月 24 日至 30 日期间投放木马,距离其最初上架应用商店已过去六周。
谷歌目前已将该恶意应用从商店下架。
若已安装该应用,建议立即卸载,使用 Play Protect 进行全盘扫描,并重置银行账户凭证。
Anatsa 会周期性寻找途径潜入 Google Play,因此用户应仅信任信誉良好的开发商应用,查看用户评价,关注应用申请的权限,并将设备安装应用数量控制在必要的最低限度。
7 月 8 日更新 – 一位谷歌发言人向 BleepingComputer 发送了以下声明:
“所有已识别的恶意应用都已被从 Google Play 下架。用户将自动受到 Google Play Protect 的保护,该功能可对运行 Google Play 服务的安卓设备上已知的恶意行为应用发出警告或进行拦截。” – 谷歌发言人