
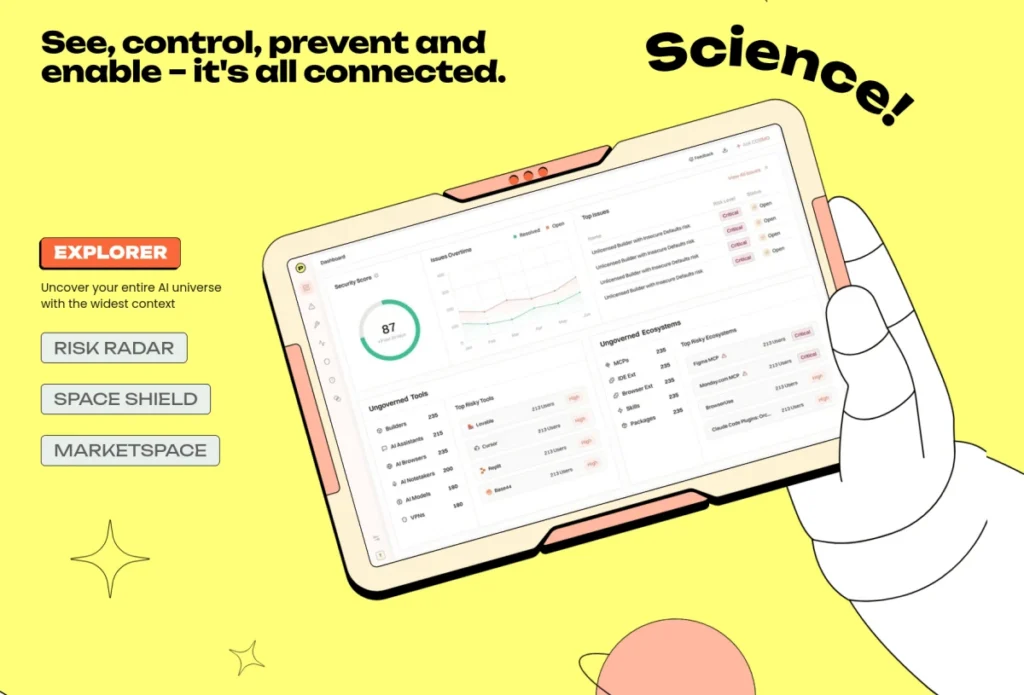
当财务团队开始“氛围编程”,安全团队过去依赖的资产发现逻辑就失效了。一个员工用 AI 助手拼出一个连接客户数据的自动化流程,可能不需要提交工单,也不会进入任何变更管理记录。Pluto Security 的 CEO Shahar Bahat 对 TechCrunch 描述了一个更具体的时间刻度:一个新发布的 AI 工具可能在发布后短短两小时内就出现在企业环境中。她同时称,公司检测到的风险中约 60% 来自非开发者构建的工具,财务部门是最大风险来源,其次是营销和法务团队,开发者排名第四。
这组数据指向一个正在发生的错位:AI 工具的扩散速度超过了安全团队逐项评估的能力,而最活跃的使用者恰恰不是传统上受安全培训约束的工程人员。Pluto Security 试图用一套监控 AI 工具、扩展、技能、MCP 服务器和员工自建代理的平台来回应这个问题。2026 年 10 月,这家总部位于美国和以色列的公司宣布结束隐身状态,TechCrunch 报道其融资总额为 4200 万美元,包括 850 万美元种子轮和 3400 万美元 A 轮。
这不是又一个端点安全故事。Pluto 的切入点不是拦截恶意软件,而是观察代理行为,并在代理运行过程中决定是否干预。Bahat 的说法是:“We’re moving from user behavior to agent behavior。”这句话概括了公司的产品假设:当员工不再只是使用软件,而是让 AI 代理替他们执行操作时,安全控制的颗粒度必须从“谁在做什么”下沉到“代理试图做什么”。
| 字段 | 内容 |
|---|---|
| 公司 | Pluto Security |
| 轮次 | 种子轮及 A 轮 |
| 金额 | 4200 万美元(种子轮 850 万美元,A 轮 3400 万美元) |
| 投资方 | 种子轮由 TLV Partners 领投,Armis 创始人参投;A 轮由 Jump Capital 领投,Skinos、Ansa Capital 及多位天使投资人参投 |
| 总部 | 美国及以色列 |
| 创始人 | Shahar Bahat、Tal Ofer Regev、Gil Maman |
| 官网 | https://pluto.security/ |
从端点出发,但把控制点放在代理会话里
Pluto 的产品逻辑围绕一个三层结构展开:员工使用的 AI 工具、这些工具依赖的组件、以及员工自己创建的应用和代理。Bahat 对 Calcalist 表示,员工平均使用 15 个 AI 工具,同时还在构建自己的工具。公司称其平台是业内唯一覆盖全部三层的综合解决方案,这一说法属于公司单方声明。
在技术实现上,Pluto 连接端点安全与设备管理系统,可以部署自有传感器或直接部署到设备上。系统收集提示、命令、运行进程、权限和用户先前活动等信息,并在端点上使用自有轻量模型评估代理意图。关键差异在于干预方式:如果代理试图获取超出用户意图的权限,系统可以停止该操作,或者向会话注入指令,促使代理请求确认。Bahat 对 TechCrunch 解释:“We can inject context back to the session, and this way I can change how the agent is working。”
这种会话级干预与传统的阻断式安全不同。传统方案倾向于在工具层面做二元决策:允许或禁止。Pluto 的思路是保留工具可用性,但对具体动作施加约束。公司通稿称,平台可以阻止恶意技能、限制不安全的代理操作、阻止对敏感数据或凭据的访问,同时不中断合法工作。这些描述属于预期产品行为,而非经独立测试的保证。
从已披露的架构看,这意味着 Pluto 的实时性依赖端点上的轻量模型判断。轻量模型在端点上的优势是低延迟和低资源占用,但代价可能是判断精度下降。Pluto 需要在“轻量”和“准确”之间找到平衡。来源材料未披露该模型的具体架构、训练数据或评估基准,因此无法判断其在实际企业环境中的误报率和漏报率。
“每个 POC 都发现恶意内容”是一个强声明,也是一个待验证假设
Bahat 对 TechCrunch 说:“In general, I’ll say there was not one POC in which we entered and didn’t find malicious stuff. Whether those are extension packages or skills — some of them had active live attacks while we did the POC。”她还提到,在一个财富 500 强公司,Pluto 发现了一个由财务员工构建的用于管理客户信息和流失率的氛围编程应用,但该应用被暴露在互联网上。
这是一个强声明。如果每个概念验证项目都能发现恶意内容,可能说明 Pluto 的检测能力很强,也可能说明其进入的 POC 环境本身就偏向 AI 工具使用密集、安全控制薄弱的企业。TechCrunch 是这一 POC 声明的单一来源,AI Weekly 明确指出该声明尚无独立验证。Pluto 未披露 POC 的样本数量、客户筛选标准或发现内容的严重程度分布,因此无法判断“每个 POC 都有发现”在统计上意味着什么。
安全研究的深度可能影响其产品叙事的可信度,但来源未提供两者关系的证据。Pluto 的做法是把研究能力产品化:公司运营免费的 AI 供应链安全目录 Plutonium,由专有 RisksDB 驱动,帮助安全人员评估技能、扩展、MCP 服务器等组件的风险。公司称数千名安全从业者使用并贡献 Plutonium,70% 的销售管道来自入站兴趣。Jump Capital 合伙人 Saaya Pal 称:“Hundreds of practitioners use it every week, and most of Pluto’s pipeline now walks in the door。”
Plutonium 的免费策略在商业上承担了双重功能:它既是获客渠道,也是风险数据的持续来源。但公司未披露其中多少销售管道直接来自 Plutonium。Bahat 对 TechCrunch 承认,她没有拆分入站兴趣中 Plutonium 的贡献比例。这意味着 Plutonium 作为增长引擎的实际效率仍然是一个未披露项。
客户名单与收入口径:两组数据来自不同媒体,均未披露统计时点和客户定义
Pluto 的商业化速度是这轮融资叙事中最具冲击力的部分。公司通稿称,在开始商业运营六个月内实现数百万美元年度经常性收入,保护全球超过 100 万个端点,并吸引超过 40 家企业客户。TechCrunch 报道称公司自 2026 年 4 月开始销售,已跨过 200 万美元年度经常性收入,拥有超过 30 家企业客户,包括 Oscar Health、Workato、Sixt 和 AlphaSense;Calcalist 报道同一批客户中还包括财富 500 强组织。
两组数据来自不同媒体,均未披露统计时点和客户定义。公司通稿的“超过 40 家企业客户”与 TechCrunch 的“超过 30 家企业客户”存在差异,可能反映不同统计时点,也可能反映不同的客户口径。Pluto 未披露客户合同金额、客户留存数据或收入确认方式,因此无法判断实际客户数或收入水平。
员工规模同样存在口径差异。Calcalist 报道公司已发展到以色列和美国超过 50 名员工,TechCrunch 报道为 40 名员工。这种差异在快速扩张的早期公司中并不罕见,但说明公开信息的时间切片并不一致。
创始人背景为公司的安全叙事提供了可信度支撑。据 Calcalist 报道,Bahat 曾在 Unit 8200 服役五年并获得以色列国防奖,之后进入创业领域,后加入微软,并曾在 Palo Alto Networks 担任高级网络安全领导职务。Regev 曾在 Palo Alto Networks 担任研发副总裁,管理超过 150 人的团队。Maman 在以色列军事情报部门工作超过六年,担任网络研发和安全工程的技术领导职务。Pluto 成立于 2025 年,公司将自己描述为女性领导的创业公司。
投资逻辑:从“阻止”转向“理解意图”,但估值未披露
TLV Partners 联合创始人兼管理合伙人 Rona Segev 在公司公告中表示:“What stood out to us about Pluto was a fundamentally different approach to a rapidly growing problem. As AI reshapes how people work, Pluto gives security teams a way to understand what’s happening and act with precision, rather than simply blocking innovation。”
Segev 的表述与 Bahat 的产品哲学高度一致。Bahat 在公司公告中说:“Security has traditionally been built around stopping things, but that model breaks down when the business is moving faster than security can evaluate every new tool。We took a different approach from the beginning: understand what users are trying to accomplish, understand their intent, and give security teams the context to enable that work safely rather than simply block it。”
这套“理解意图而非阻断”的叙事在投资人中产生了共鸣,但它的商业验证仍然有限。Pluto 的 200 万美元年度经常性收入在 4200 万美元融资面前,意味着公司仍处于非常早期的商业化阶段。本轮融资未披露估值,也未披露资金消耗速度。所附来源未提供 Armis 创始人对本轮投资的公开说明。
从资本结构看,Pluto 在不到一年内完成种子轮和 A 轮,且两轮领投方不同。种子轮由 TLV Partners 领投,A 轮由 Jump Capital 领投,同时引入 Check Point 联合创始人 Shlomo Kramer 的 Skinos、Ansa Capital 等新投资者。这种节奏在 AI 安全赛道并不罕见,但意味着公司需要在短期内证明产品能够从早期设计合作伙伴扩展到更大规模的企业部署。
资金用途与扩张路径:美国市场是下一个测试场
公司通稿称,新资金将用于加速产品开发、扩展安全研究并扩大在美国的业务存在。Calcalist 报道,Pluto 的目标是将销售额提高五到六倍,Bahat 计划搬到美国。
美国市场的意义在于,Pluto 目前披露的客户名单中已有 Oscar Health、Workato、Sixt 和 AlphaSense 等美国公司,但公司总部横跨美国和以色列,团队规模在 40 到 50 人之间。要在美国企业安全市场建立可持续的销售能力,需要投入的不仅是销售团队,还包括安全研究、客户成功和技术支持。Pluto 的入站销售模式在早期降低了获客成本,但随着客户规模扩大,企业采购流程、安全评估和合规要求会显著增加销售周期和交付成本。
Pluto 的产品定位还存在一个结构性挑战:它监控的是员工使用 AI 工具和自建代理的行为,这意味着它需要覆盖大量非标准化的使用场景。一个财务团队用 Claude Code 构建的应用,和一个营销团队用 Lovable 创建的自动化流程,在权限结构、数据流向和风险特征上可能完全不同。Pluto 的轻量模型需要在端点上实时判断这些场景,而每一次误判都可能中断业务用户的正常工作。公司未披露检测准确率、误报率或干预成功率。
风险与待验证假设:从“发现风险”到“证明控制有效”
Pluto 面临的核心验证问题不是它能否发现风险,而是它能否在不阻碍业务的前提下持续、准确地控制风险。公司通稿中的客户数、收入、端点规模等数据为公司自报,未经独立验证。TechCrunch 报道的融资细节与 POC 声明尚无独立验证。公司称其是业内唯一覆盖全部三层的综合解决方案,属公司单方声明。产品行为描述(如阻止恶意技能、限制代理操作)为预期产品行为,而非经独立测试的保证。
具体而言,Pluto 需要证明三类指标:一是检测覆盖范围,即它能看到多少 AI 工具、组件和代理活动;二是判断准确性,即它能在多大程度上区分恶意行为与合法但非常规的行为;三是干预有效性,即它在阻止危险操作时,对业务连续性的影响有多大。这些指标不是锦上添花的细节,而是企业买家评估是否将 Pluto 部署到生产环境的核心依据。来源材料未提供这些指标的独立测量数据。
另一个待验证假设是 Plutonium 的社区飞轮。公司称数千名安全从业者使用并贡献 Plutonium,70% 的销售管道来自入站兴趣。但社区活跃度与付费转化之间的关系尚未被拆解。如果 Plutonium 主要吸引的是个人安全研究者而非企业决策者,那么它对销售管道的贡献可能被高估。反之,如果 Plutonium 确实成为企业安全团队评估 AI 组件的默认工具,那么 Pluto 就拥有了一个稀缺的分发入口。
Pluto 的竞争环境同样值得关注。来源材料未提供明确的竞品列表,但 AI 安全赛道正在快速拥挤。从端点检测与响应厂商到云安全平台,再到专门的 AI 安全创业公司,多个参与者都在争夺“AI 工作空间安全”这个新类别。Pluto 的差异化在于会话级干预和 Plutonium 社区,但这些优势能否在更大规模的市场竞争中保持,取决于产品迭代速度和客户验证的深度。
公司通稿称已保护全球超过 100 万个端点。这个数字描述的是部署规模,而非每个端点上的 AI 工作流都被完整覆盖。对于企业买家而言,关键问题不是 Pluto 部署了多少端点,而是在这些端点上,它能看到什么、能阻止什么、以及当它阻止时,业务用户会经历什么。
RecodeX 极客视:Pluto Security 的融资故事之所以值得关注,不是因为它又一家 AI 安全公司拿到了钱,而是因为它把安全控制的战场从“工具准入”推进到了“代理行为”。当员工用 AI 助手拼出连接客户数据的自动化流程时,安全团队面对的不再是一个需要审批的软件,而是一系列需要实时判断的代理动作。Pluto 的会话级干预思路在逻辑上成立,但“每个 POC 都发现恶意内容”的强声明、未披露的检测准确率、以及 Plutonium 社区与付费转化之间的模糊关系,都意味着这家公司还需要用更大规模的客户验证来证明:它不仅能发现风险,还能在不打断业务的前提下控制风险。
信息来源
本文在采集与核验阶段引用了以下公开来源,按站点去重列出;来源内容归原发布方所有,其口径不代表 RecodeX 的核实结论。