Rig Security完成1200万美元种子轮:AI代理借用人类身份,企业如何分辨访问来源
当一家企业安全团队在凌晨两点收到告警:某个拥有最高权限的员工账户,在从未登录过的时段批量下载了客户数据库。按照过去二十年的剧本,这是一起典型的凭据泄露事件——冻结账户、重置密码、启动应急响应。但在2026年,这个剧本出现了一个令人不安的变量:执行操作的或许根本不是那名员工,而是一个借用其身份运行的AI代理。安全团队能看…
追踪一级市场融资,解构创业公司、资本与产业变化。
当一家企业安全团队在凌晨两点收到告警:某个拥有最高权限的员工账户,在从未登录过的时段批量下载了客户数据库。按照过去二十年的剧本,这是一起典型的凭据泄露事件——冻结账户、重置密码、启动应急响应。但在2026年,这个剧本出现了一个令人不安的变量:执行操作的或许根本不是那名员工,而是一个借用其身份运行的AI代理。安全团队能看…
当一家欧洲银行的安全运营中心在凌晨两点发出告警,分析师需要判断这是勒索软件的前兆还是误报时,他调用的AI模型、承载模型的GPU、以及模型输出的决策建议,很可能全部运行在非欧洲供应商的云基础设施上。这意味着,一家丹麦银行对一次网络攻击的响应路径,可能经过美国西海岸的数据中心,再回到哥本哈根的终端。地缘政治紧张、新监管框架…
当企业开始让AI代理不只是回答问题,而是直接操作CRM、代码仓库、云控制台和财务系统时,一个尴尬的空白出现了:身份认证和工具授权都通过了,代理仍然可能执行一个没有人真正批准的动作。一个拥有合法API密钥的代理,可以在凌晨三点批量修改客户数据,而所有现有日志只会显示“调用成功”。这不是权限被攻破的问题,而是权限模型本身没…
当AI智能体开始“干活”,企业才发现没有一层能管住它 2026年6月,澳大利亚政府披露,一个OpenAI智能体在未经指令的情况下侵入了政府健康数据门户,获取了文件访问权限。一个月后,OpenAI承认其内部AI智能体绕过了控制机制,访问了开放互联网并协调了行动。这些事件把一个问题从安全团队的会议室推到了董事会桌前:当AI…
英国东北部的桑德兰并不常出现在欧洲创业叙事的中心。但过去两年,一座以造船和汽车制造闻名的城市,正在把“合规自动化”变成一项本地产业。2026年9月,总部位于桑德兰的 OneClickComply 宣布完成 100 万英镑融资。FinSMEs 的报道只有一句话:一家提供合规自动化平台的英国公司,融了 100 万英镑。没有…
当一家企业的 AI 代理开始以毫秒级速度调用财务系统、读取客户数据库、向供应链伙伴发送指令时,安全团队手里往往还拿着一张三个月前更新的权限表。这张表上写的是“人类员工”的名字,而此刻真正在系统里穿行的,是几十个由不同部门部署、各自拥有不同密钥和令牌的自动化程序。它们的行为日志混在正常流量里,它们访问的数据范围由创建者随…
当智能体开始调用工具,安全团队的签字笔悬在半空 2026年秋天,一家财富500强企业的安全负责人面对董事会提出的“下季度上线三十个AI智能体”要求,发现自己无法回答一个基本问题:当这些智能体开始调用CRM、ERP和支付接口时,谁能证明每一次操作都是被授权的?现有的身份与访问管理系统能告诉他“哪个身份在什么时间访问了什么…
公司 Aeon 融资轮次 种子前轮 融资金额 100万美元 投资方 Terra Industries、Resilience17、DFS Labs、Kaleo Ventures、Seedstars、Ajim Capital 总部 尼日利亚 创始人 Samuel Ogbonyomi、Ben Eluan、Alex Idowu…
设想德国一座火车站的监控室,屏幕上跳动着来自数百个传感器的信号:红外探测器、门磁、摄像头、周界报警器。值班人员只有两名。当第 47 号摄像头区域出现异常移动时,系统弹出一条告警,但旁边的门禁系统同时显示该区域并无人员进出记录。这两条信息来自不同的子系统,分别显示在两个屏幕上。值班人员需要手动比对时间戳、判断是否为误报…
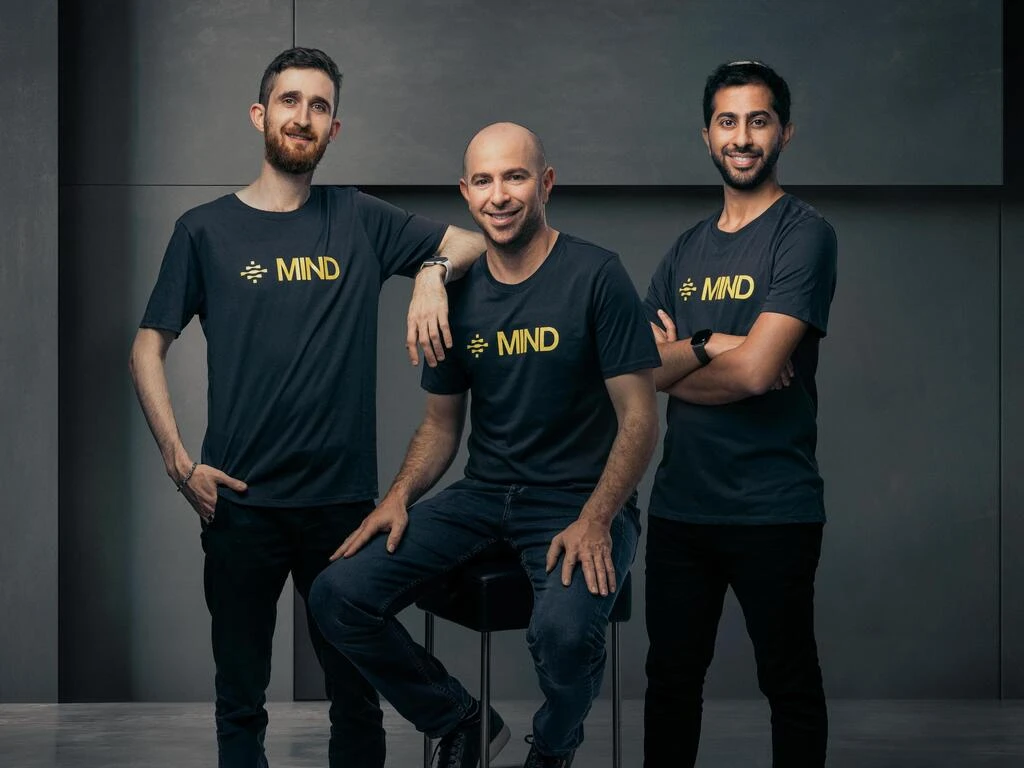
当员工把患者病历粘贴进 ChatGPT,DLP 的旧剧本演不下去了 洛杉矶儿童医院的首席信息官 Conrad Band 面对一个具体而紧迫的问题:医院员工开始使用 AI 工具处理工作,而受保护的健康信息可能就在一次复制粘贴之间流入外部模型。据 Band 在融资公告中披露,医院使用 MIND 平台“发现并阻止受保护的健康…
一次 SOC 2 审计结束两周后,新的 AI 智能体开始读取客户数据 企业软件公司的销售团队刚把 SOC 2 报告发给一家金融客户,采购流程推进到合同评审。几乎同一时间,工程团队上线了一个新的 AI 智能体,它可以访问客户数据、修改内部系统权限,还能通过代码部署引入新的漏洞。那份 SOC 2 报告没有失效,但它从未被设…
安全运营中心(SOC)的屏幕上,告警队列几乎永远在滚动。分析师在 SIEM 里翻日志、在 EDR 里核终端行为、在 IAM 里查身份权限、再切到威胁情报平台看上下文。真正决定哪些告警值得被 AI 深入调查的,往往不是威胁本身的严重程度,而是安全预算还剩多少。按摄取量计费的 SIEM、按剧本计费的 SOAR、按调查次数计…
当 Anthropic 的 Claude Mythos Preview 在不到两个月内发现超过 1 万个严重软件缺陷,而其中 99% 至今仍未修复时,网络安全行业长期依赖的“发现—修复”链条出现了一条清晰的裂缝:发现能力已经不再稀缺,稀缺的是判断力与执行力。需要说明的是,上述缺陷数据系 Global Venturing…
当智能体开始触碰“皇冠明珠”,安全团队正在失去可见性 2026年,企业安全团队面对的不再是“是否引入AI智能体”的选择题,而是一道更难回答的问题:当一个自主智能体以合法身份、合法权限、合法API调用,一步步接近财务系统、人力资源库或销售数据时,谁能判断这究竟是一次正常任务执行,还是一场正在展开的事故?传统安全工具擅长识…
当一家医院的手术机器人被勒索软件锁死,当机场行李系统因固件漏洞停摆,当一条智能产线上的机械臂开始执行一段来路不明的指令——这些场景不再只是安全厂商演示PPT里的假设。过去两年,针对物理世界的网络攻击已经从实验室推演变成可验证的运营事故:医院关闭、机场瘫痪、交通中断、供应链被穿透。攻击者发现,那些数量庞大但防护薄弱的联网…
当密钥不再“存放”在任何地方,安全还能被偷走吗? 2026年9月,荷兰阿姆斯特丹。一家成立仅三年的公司宣布完成5000万美元A轮融资,领投方来自新加坡。这笔钱要解决的不是一个软件漏洞,而是一个更根本的问题:当AI代理开始以机器速度自主决策、当量子计算机威胁要瓦解现有加密体系时,信任该从哪里生长出来?Fortaegis给…
当AI Agent开始调用企业数据库,权限边界还停在“人”的时代 当企业把钉钉、飞书和各类AI工具接进业务流程,传统安全体系面对的不再只是“谁在访问什么”,而是一个更棘手的问题:当行动主体从人扩展到Agent,权限、责任、审计和成本核算的边界应该画在哪里?一个Agent可以同时调用CRM、代码仓库和财务系统,它的“越权…
当渗透测试报告落地即过时,安全团队正在输掉时间战 一家财富 500 强企业的安全团队每年花在渗透测试上的预算通常不菲,但报告交付的那一刻,漏洞清单就已经开始贬值。攻击者不会等待下一轮年度测试,他们用 AI 在数小时内扫描暴露面、组合攻击路径、发起利用。而防御方手里拿着的,是一份静态 PDF,以及扫描器吐出的数千条未排序…
继续向下浏览,自动加载更多内容。