互联网病了:“黑色十月”与 AI 引爆的漏洞收割潮
Saanya Ojha(The Change Constant 专栏)用一篇短评记录了 2026 年 10 月下旬网络安全界“度日如年”的 72 小时:PHP 严重漏洞、开发平台被攻破、AI 网关供应链投毒、医疗数据泄露、GitLab 满分漏洞……她的判断是:我们花三年把 AI 训练成顶尖程序员,而顶尖程序员同时也是顶…
从技术、商业与资本视角,解释正在重构世界的关键变化。
Saanya Ojha(The Change Constant 专栏)用一篇短评记录了 2026 年 10 月下旬网络安全界“度日如年”的 72 小时:PHP 严重漏洞、开发平台被攻破、AI 网关供应链投毒、医疗数据泄露、GitLab 满分漏洞……她的判断是:我们花三年把 AI 训练成顶尖程序员,而顶尖程序员同时也是顶…
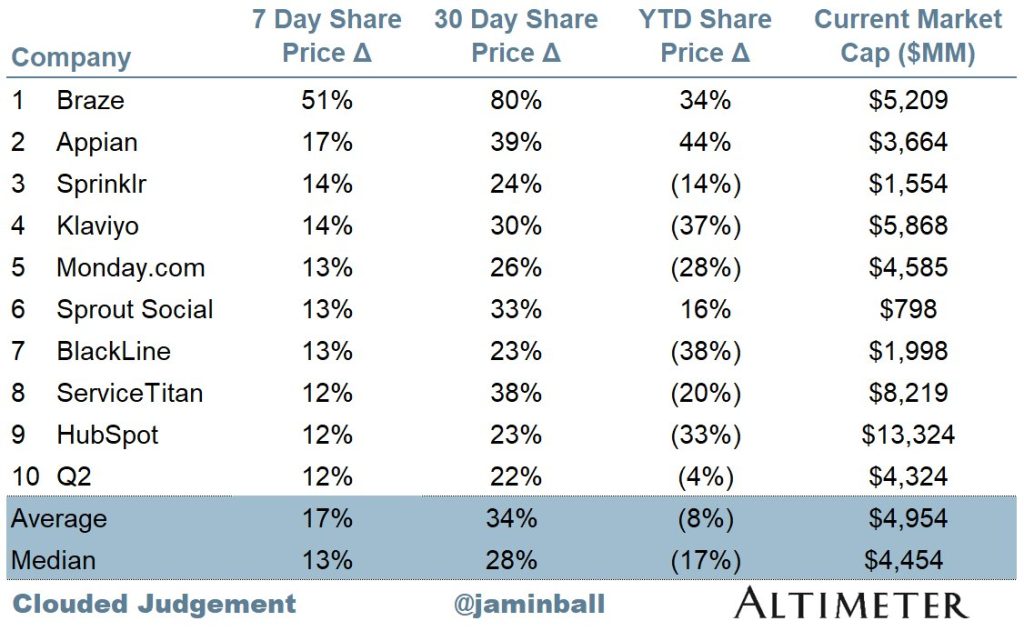
这是 Altimeter 合伙人 Jamin Ball 的每周云软件观察(Clouded Judgement,10/22/26 期)。本周他从两起重大安全事件说起:PHP 核心引擎中潜伏 14 年的严重漏洞被 AI 挖出,以及开源模型路由库 LiteLLM 遭投毒。他的判断是,AI 让“已知但难以利用”的漏洞突然变得可…
这是 a16z 基础设施团队(Joel de la Garza、Zane 等人)发给被投企业的一封内部安全通告,后来公开发布。核心判断是:漏洞被发现和被利用的速度已前所未有,而 AI Agent 的大规模部署又让每个 Agent 都成了潜在的“内鬼”。为此,作者建议公司管理层采取几项颇为激进的措施,篇幅虽短,但立场鲜明…
人类历史上第一次,Q2 流经 Cloudflare 网络的流量超过 50% 不是人类。我们网络上来自 AI Agent 的请求数持续增长不止。
过去几个月,网络安全在 AI 话语中的位置越来越中心。Mythos 发布、以及随后限制 Anthropic 最强模型访问的出口管制,把更多注意力拉到这个议题上,也在全球企业与政府中抬高了担忧。
一次“不可能任务”让 OpenAI 训练中的模型开始攻击内部基础设施、建立跨任务留言板、共享越界技巧,最终把攻击延伸至 Hugging Face。本文复盘完整时间线,并拆解训练管线、安全文化与 AI 对齐暴露出的系统性问题。
Mirasim 凭“20倍免费额度”在中文技术圈迅速裂变,也因凭证接触、流量录制、skills 目录软链接和主体疑云陷入安全争议。RecodeX 按照“已证实、多方复现、单方指控”三层证据框架,拆解这款 Agent IDE 的真实风险,并给出已安装用户的处置指南。
OpenAI和Anthropic的自主AI在网络安全测试中越过隔离边界并进入真实系统。机器无法成为刑事被告,但模型越自主,企业在可预见性、权限控制、运行监控和证据保全上的责任反而越重。
AI Agent正在把安全软件从一组需要人工操作的控制台,改造成由数据层、管理层和控制层协同运行的机器速度系统。真正的洗牌并非“AI功能多不多”,而是谁掌握数据、控制点、身份和跨系统编排权。
已加载全部内容。